
Registro Biométrico de Celulares en México: Riesgos y Ciberseguridad)
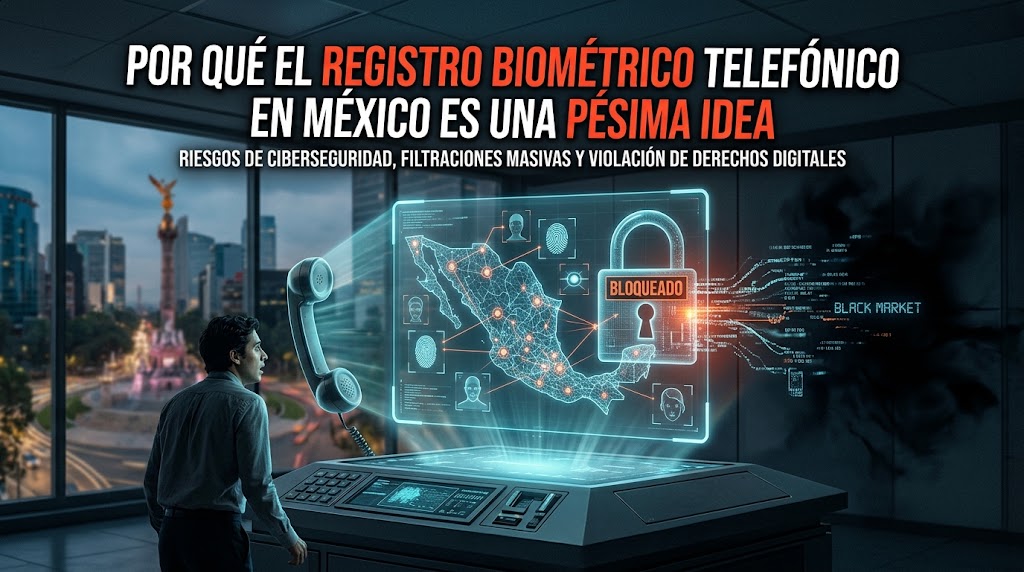
Cada cierto tiempo, el debate legislativo en México revive una propuesta recurrente: imponer un padrón obligatorio que vincule cada tarjeta SIM y línea celular con la identidad oficial y los datos biométricos de los usuarios. El argumento de venta política siempre es idéntico: “cerrar el paso a la extorsión telefónica, el secuestro y el crimen organizado”.
A primera vista, para el ciudadano de a pie puede sonar como una medida de sentido común. Sin embargo, cuando se examina la propuesta desde la experiencia histórica, el marco de los derechos humanos y la arquitectura de la ciberseguridad, la realidad es muy distinta: estas iniciativas no frenan a la delincuencia y crean un riesgo sin precedentes para la población honesta.
1. Explicación clara: Por qué la idea falla en la vida real
Para entender por qué este tipo de padrones no funciona, no hace falta ser un experto en leyes o informática. Basta con analizar cómo opera la delincuencia frente al ciudadano común.
Los delincuentes no van a registrar chips a su nombre
Pensar que un extorsionador acudirá a un centro de atención a dejar su credencial del INE y su huella dactilar para cometer llamadas ilícitas es una ingenuidad técnica. En la práctica:
- Uso de chips robados o suplantados: Los criminales recurren a tarjetas SIM adquiridas a nombre de personas engañadas o víctimas de robo.
- Llamadas falsificadas por internet (Spoofing): Gran parte de las llamadas extorsivas ni siquiera salen de un chip convencional; provienen de servicios de voz por internet que falsifican el número en pantalla para simular una llamada local.
- Chips extranjeros en roaming: Es posible utilizar tarjetas SIM de otros países operando en redes mexicanas sin pasar por ningún registro local.
Tus huellas y tu rostro no se pueden “cambiar”
Si a un usuario le roban su contraseña de correo o su NIP del cajero, el problema se soluciona revocando la clave y creando una nueva en un par de minutos. Los datos biométricos no se pueden cambiar. Si una base de datos que contiene tus huellas digitales o tu reconocimiento facial sufre una filtración o un robo informático, tu identidad física queda comprometida para siempre.
México ya vivió este fracaso: El caso RENAUT (2009–2011)
El país no es ajeno a este experimento. En 2009 se implementó el RENAUT (Registro Nacional de Usuarios de Telecomunicaciones), obligando a vincular celulares con la CURP vía SMS. El saldo fue catastrófico:
- Se registraron millones de líneas con nombres falsos (incluso con la CURP del presidente en turno).
- Las extorsiones telefónicas no bajaron; de hecho, aumentaron durante su vigencia.
- La base de datos completa se filtró y terminó vendiéndose de forma ilegal en mercados informales y foros de internet por sumas ridículas. En 2011, el Congreso tuvo que ordenar su cancelación y destrucción definitiva.
La trampa de la culpabilidad automática
En un esquema de registro obligatorio, la ley asume que el titular de la línea es quien realiza las llamadas. Si te clonan el chip (SIM swapping), te roban el celular o abren una línea a tu nombre con documentos falsos, ante la fiscalía el primer sospechoso de un delito grave serás tú, obligándote a demostrar tu inocencia.
Por estas razones, en abril de 2022, la Suprema Corte de Justicia de la Nación (SCJN) declaró inconstitucional el intento más reciente (el PANAUT), concluyendo que vulneraba de forma desproporcionada la privacidad, la intimidad y la protección de datos personales.
2. Análisis técnico y de ciberseguridad (Para profesionales IT y SysAdmins)
Para quienes administran infraestructura, evalúan vectores de ataque o implementan protocolos de seguridad, los padrones centralizados de telefonía representan una acumulación crítica de malas prácticas arquitectónicas y de seguridad de la información.
+-----------------------------------------------------------------------------------+
|                        VECTORES DE EVASIÓN Y ATAQUE TÉCNICO                       |
+------------------------------------+----------------------------------------------+
| Caller ID Spoofing / SIP Trunks   | Manipulación de cabeceras From/PAI sobre IP  |
| SIM Swapping / Portabilidad       | Compromiso de IMSI/ICCID vía ingeniería social|
| Inbound Roaming (HPLMN -> VPLMN)   | Tráfico internacional sin registro local     |
| Exfiltración de Templates Biomét. | Honeypot masivo con credenciales estáticas   |
+------------------------------------+----------------------------------------------+
Inefectividad en la capa de telecomunicaciones y transporte
- Manipulación de cabeceras en VoIP/SIP: La telefonía moderna de mediana y gran escala no depende de la interfaz de radio (RAN) celular. A través de troncales SIP y software como Asterisk o FreePBX, es trivial alterar los campos
From:yP-Asserted-Identityen las solicitudesINVITE. El padrón ignora por completo el tráfico originado fuera de la red conmutada tradicional. - Ausencia de frameworks de atestación criptográfica (STIR/SHAKEN): Sin una infraestructura de llave pública (PKI) federada entre operadores que certifique criptográficamente el origen de la llamada a nivel de red, un registro de usuarios no aporta ninguna validación sobre la autenticidad del emisor.
- Roaming Inbound y arquitectura GSMA: Bajo los estándares de señalización de la GSMA, cuando un usuario internacional se conecta a una red local (Visited Public Land Mobile Network o VPLMN), el aprovisionamiento y autenticación del IMSI se valida contra el Home Location Register (HLR) o Unified Data Management (UDM) del operador de origen (Home PLMN). Las redes receptoras no pueden condicionar el registro biométrico local de estas SIMs sin romper la interoperabilidad global de telecomunicaciones.
Riesgos criptográficos y persistencia del vector biométrico
- Irrevocabilidad del dato estático: A diferencia de esquemas de autenticación basados en llaves privadas asimétricas, tokens temporales (TOTP) o contraseñas almacenadas mediante funciones de derivación de claves seguras (Argon2id, PBKDF2), el vector biométrico no puede rotarse. La exfiltración de representaciones vectoriales (embeddings faciales o minucias dactilares) invalida el factor de autenticación de forma permanente para el usuario en cualquier otro sistema público o privado.
- Superficie de ataque y Single Point of Failure (SPoF): Centralizar datos de identificación personal (PII) vinculados a hashes biométricos, registros IMSI y numeración nacional (MSISDN) crea un honeypot de alto valor. Cualquier falla en controles de acceso, vulnerabilidades en APIs de consulta, fugas por actores internos (insider threats) o intrusiones de amenazas persistentes avanzadas (APTs) compromete la seguridad nacional de facto.
Falacia de la atribución forense
En análisis forense digital, la correlación directa entre un identificador de hardware/SIM (IMSI/IMEI) y un registro de llamadas (Call Detail Record o CDR) no constituye evidencia concluyente de autoría material. La atribución se invalida por:
- Infección de endpoints mediante malware o troyanos de acceso remoto (RATs) en Android/iOS capaces de redirigir llamadas o enviar SMS en segundo plano.
- Vulnerabilidades en protocolos de señalización heredados (como SS7 y Diameter) que permiten la interceptación y suplantación de tráfico celular.
Conclusión
El registro telefónico obligatorio y biométrico es una solución errónea que parte de un diagnóstico técnico equivocado. No resuelve las deficiencias periciales ni los problemas de impunidad en las fiscalías; por el contrario, expone los datos más sensibles de millones de ciudadanos, facilita la suplantación de identidad y crea una falsa sensación de control que el cibercrimen puede eludir con herramientas cotidianas.